Resumo do projeto
Neste laboratório, gerei quatro execuções seguras de PowerShell em um endpoint Windows 10 e usei Sysmon + Wazuh para comparar os eventos e revisar a telemetria de criação de processos.
Execuções de PowerShell
Gerei quatro comandos seguros de PowerShell em um intervalo curto:
powershell.exe -Command "Get-Process | Select-Object -First 5"
powershell.exe -NoProfile -ExecutionPolicy Bypass -Command "Test-NetConnection 192.168.20.55 -Port 1514"
powershell.exe -Command "Get-Service | Select-Object -First 5"
powershell.exe -Command "whoami; hostname; Get-Date"
Eventos no Wazuh
As quatro execuções apareceram no Wazuh sob a mesma família de detecção relacionada ao PowerShell.
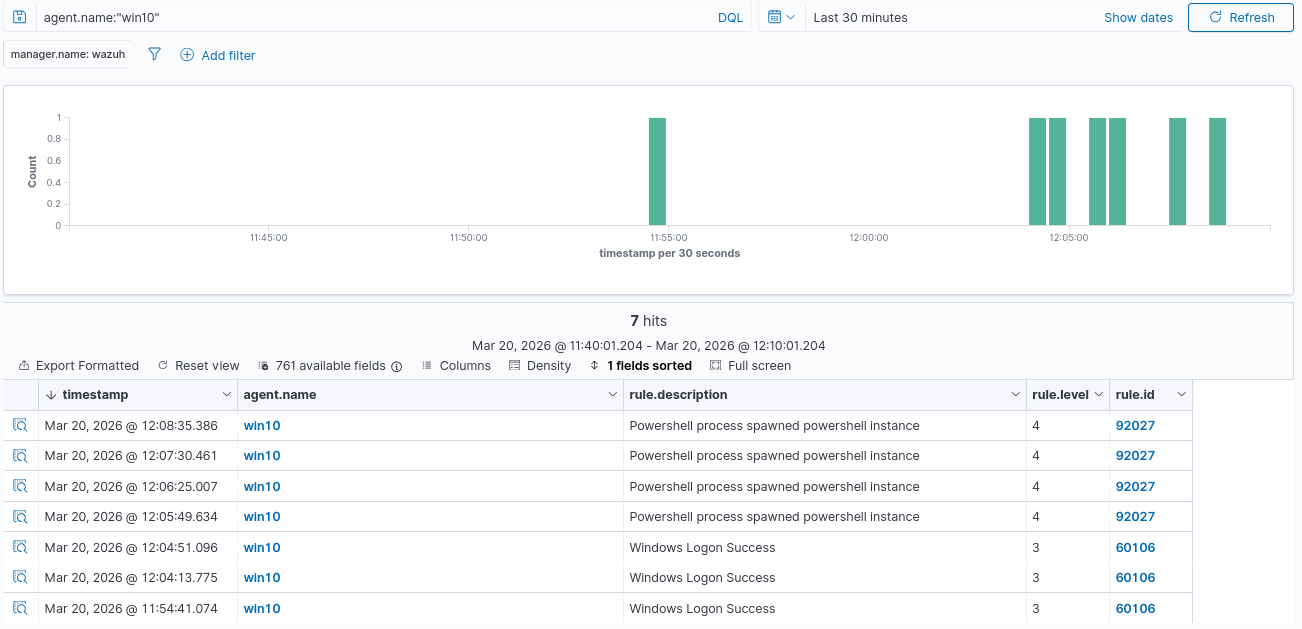
A comparação foi feita a partir das linhas de comando registradas pelo Sysmon.
Evento selecionado para análise
Selecionei este evento para uma revisão mais detalhada:
powershell.exe -NoProfile -ExecutionPolicy Bypass -Command "Test-NetConnection 192.168.20.55 -Port 1514"
A execução se destacou por combinar ExecutionPolicy Bypass com uma tentativa de conexão para 192.168.20.55:1514, enquanto os demais comandos eram consultas administrativas simples.
ExecutionPolicy Bypass aumentou o interesse do evento, mas não foi tratado isoladamente como evidência de atividade maliciosa. A revisão considerou a linha de comando, usuário, host, horário e destino da conexão antes de contextualizar a execução.
Evidência do Sysmon
No Wazuh, revisei o evento de criação de processo registrado pelo Sysmon.
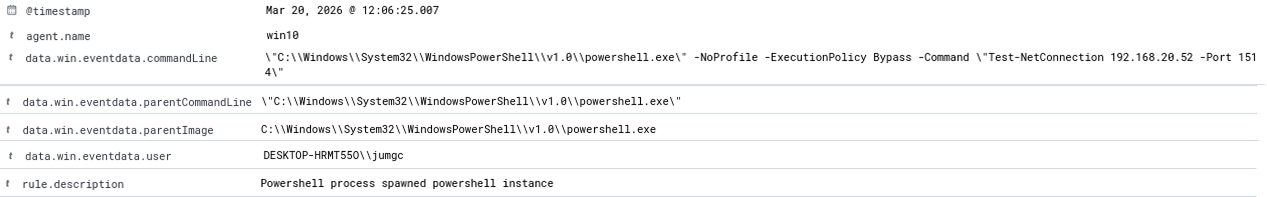
O evento registrou a linha de comando completa, incluindo -NoProfile e -ExecutionPolicy Bypass, além do usuário, host e timestamp associados.
Esses dados permitiram confirmar qual comando havia sido executado e em qual contexto.
Conclusão
A comparação dos quatro eventos permitiu identificar uma execução que merecia revisão adicional pelo uso de ExecutionPolicy Bypass combinado com uma conexão para 192.168.20.55:1514.
A evidência do Sysmon permitiu validar o comando e seu contexto sem indicar atividade adicional no cenário analisado.
gerar o sinal → comparar eventos → revisar a evidência → contextualizar → decidir